서비스 계정 및 개인 키 만들기
이 섹션에서는 서비스 계정을 만들고 JSON 키 파일을 생성하는 방법에 대한 정보를 제공합니다. 서비스 계정 키는 응용 프로그램과 서비스가 Google Cloud 리소스에 액세스할 수 있도록 인증하는 데 매우 중요합니다.
다음 단계를 수행하십시오.
- 관리자로 Google Cloud Console에 로그인합니다.
- 시작 화면에서 Create or select a project(프로젝트 만들기 또는 선택)를 클릭합니다.
- Select a resource(리소스 선택) 화면에서 다음 중 하나를 수행합니다.
- 기존 프로젝트 목록에서 사용하려는 프로젝트를 클릭합니다.
- 기존 프로젝트가 없거나 새 프로젝트를 만들려면 다음을 수행합니다.
- 오른쪽 상단에 있는 New project(새 프로젝트) 단추를 클릭합니다.
-
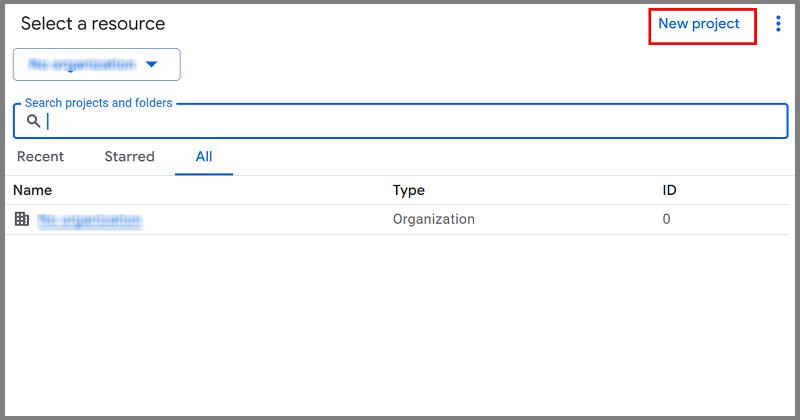
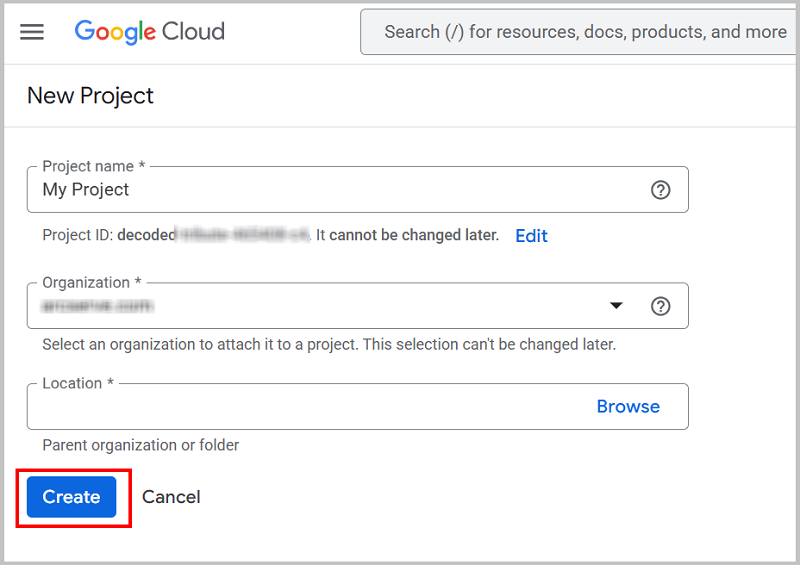
- 다음 세부 정보를 입력한 후 만들기 를 클릭합니다.
- Project name(프로젝트 이름): 프로젝트의 이름을 입력합니다. 프로젝트 이름은 문자로 시작해야 하며 문자, 숫자, 하이픈을 포함할 수 있습니다.
- Organization(조직): Google Cloud 계정이 조직과 연결된 경우 드롭다운 목록에서 적절한 조직을 선택합니다.
- Location(위치): 위치는 새 프로젝트를 만들 Google Cloud 리소스 계층 노드를 지정합니다.
- 프로젝트가 만들어지고 표에 표시됩니다.
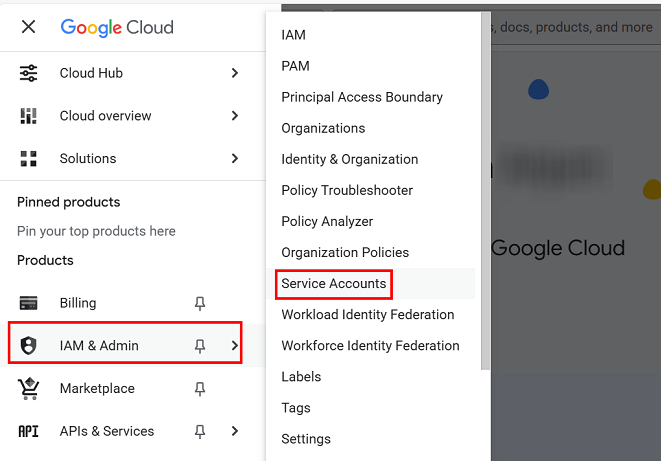
- 필요한 프로젝트를 열고 대시보드에서 IAM & Admin(IAM 및 관리자) > Service Accounts(서비스 계정)로 이동합니다.
-
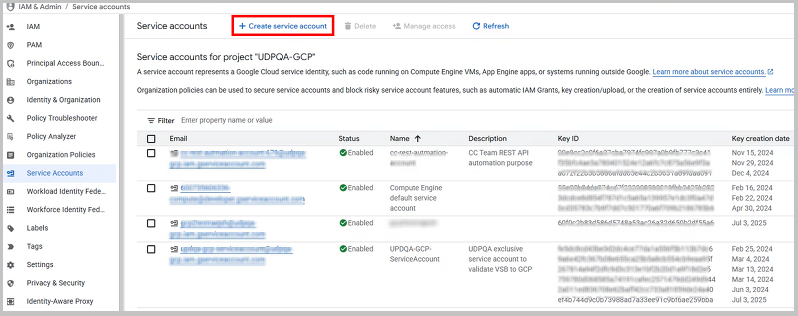
- "Service Accounts"(서비스 계정) 페이지에서 Create service account(서비스 계정 만들기)를 클릭합니다.
-
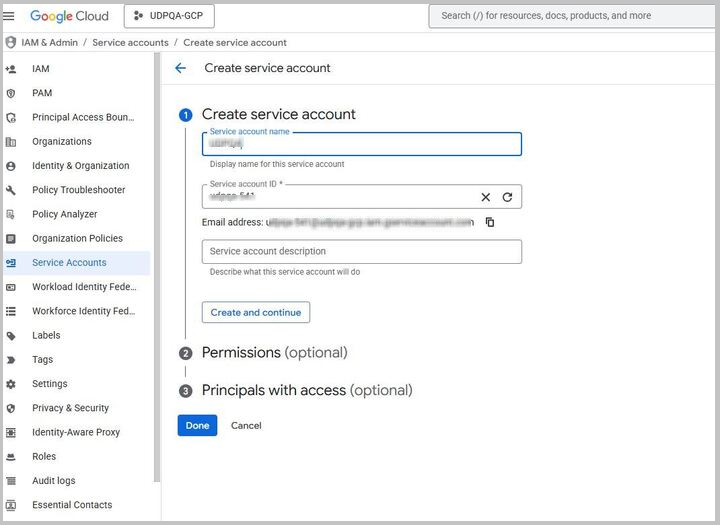
- "Create service account"(서비스 계정 만들기) 화면이 열립니다.
- 다음을 수행한 후 완료 를 클릭합니다.
- "Create service account"(서비스 계정 만들기)에서 다음 세부 정보를 지정합니다.
- Service account name(서비스 계정 이름): 서비스 계정의 표시 이름을 입력합니다.
- Service account ID(서비스 계정 ID): "Service account name"(서비스 계정 이름)을 입력하면 "Service aacount ID"(서비스 계정 ID) 텍스트 상자에 해당 서비스 계정 ID가 자동으로 채워집니다.
- 그대로 유지하거나 요구 사항에 따라 수정하십시오. 나중에 ID를 변경할 수 없습니다.
- (Optional) Service account description((선택 사항) 서비스 계정 설명): 서비스 계정에 대한 설명을 입력합니다.
-
- 다음 중 하나를 수행합니다.
- 지금 권한을 설정하지 않으려면 완료 를 클릭하여 서비스 계정 만들기를 마칩니다.
- 지금 권한을 설정하려면 Create and continue(만들기 및 계속)를 클릭합니다.
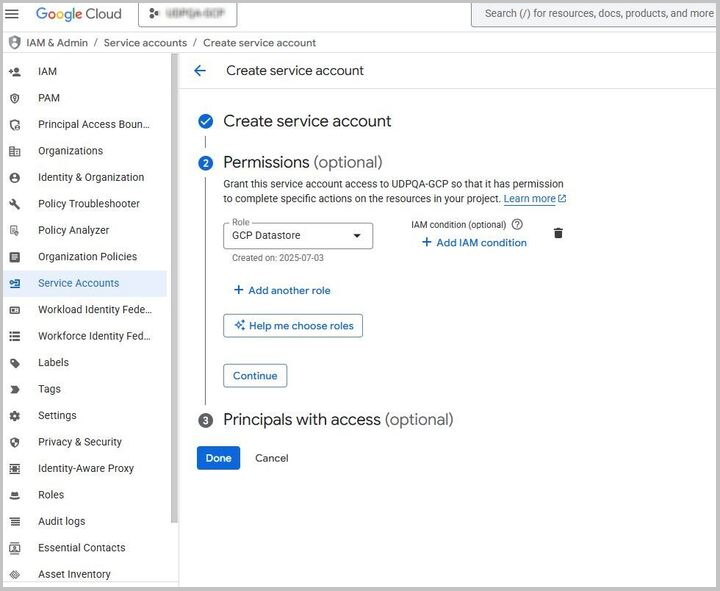
- Create and continue(만들기 및 계속)를 클릭한 경우, "Permissions"(권한)에서 다음을 수행합니다.
- Role(역할) 드롭다운 목록에서 Custom(사용자 지정)을 선택합니다.
- 프로젝트에 대한 액세스 권한을 부여할 IAM 역할을 하나 이상 선택합니다.
- 계속 을 클릭합니다.
- 참고: Google Cloud에 대한 VSB 및 Google Cloud 데이터 저장소 작업의 경우, 다음 링크를 참조하여 적절히 역할을 할당하십시오.
-
- 서비스 계정 만들기를 완료하려면 완료 를 클릭합니다.
- 서비스 계정 페이지가 표시되고 추가한 서비스 계정이 표시됩니다.
- 키를 만들 서비스 계정의 전자 메일 주소를 클릭합니다.
- "Service account details"(서비스 계정 세부 정보) 탭이 표시됩니다.
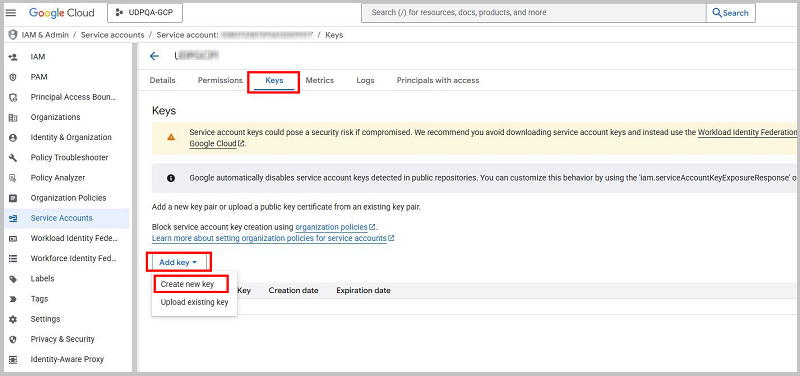
- Keys(키) 탭을 선택합니다. Add key(키 추가) 드롭다운 목록에서 Create new key(새 키 만들기)를 선택합니다.
-
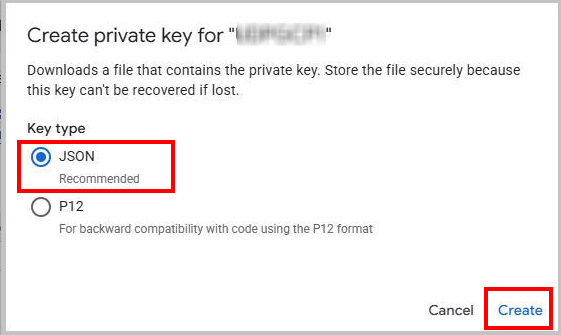
- <서비스 계정>에 대한 "Create private key"(개인 키 만들기) 대화 상자가 표시됩니다.
- 키 유형으로 JSON 을 선택한 다음 만들기 를 클릭합니다.
JSON 키 파일이 다운로드 폴더에 다운로드됩니다.
중요! 다운로드한 키 파일은 개인 키의 유일한 복사본입니다. 다시 다운로드할 수 없으므로 안전하게 저장하십시오. 키 파일을 분실한 경우 새 키를 만들고 이전 키를 해지해야 합니다.
Google Cloud Platform용 클라우드 계정을 추가하거나 Google Cloud 데이터 저장소를 만들 때 UDP 콘솔에서 이 JSON 파일을 사용합니다.